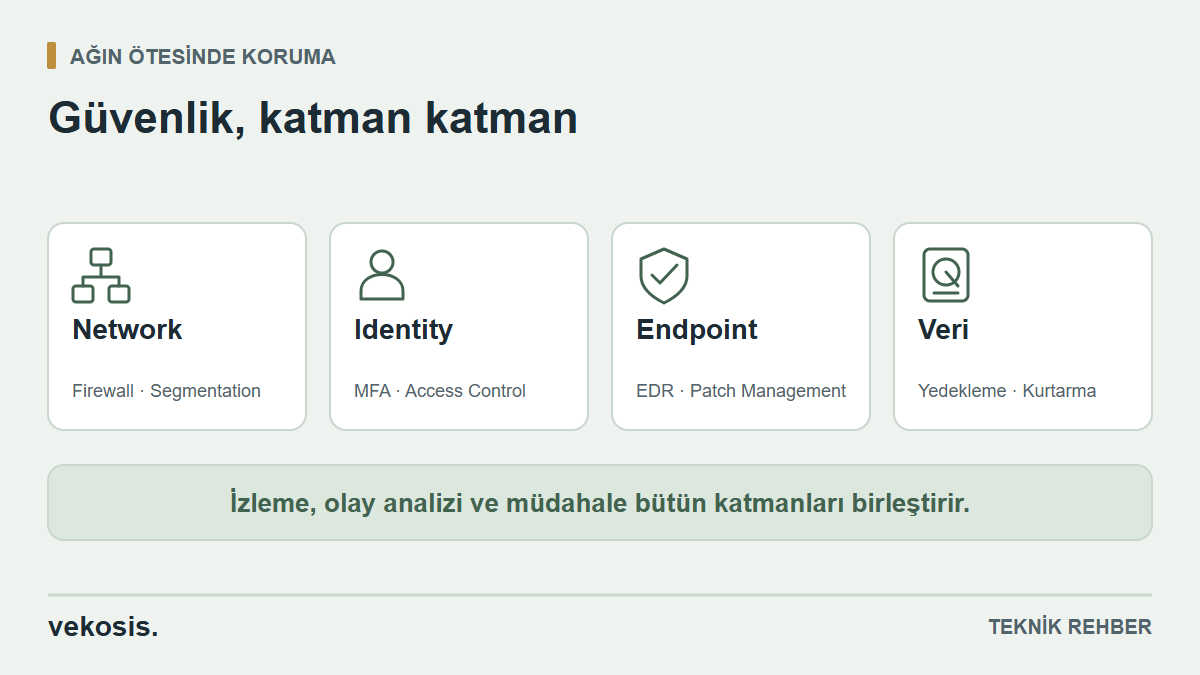
Firewall, üzerinden geçen ağ trafiğini tanımlanan güvenlik kurallarına göre denetler. Bilgisayar ve sunuculardaki tehditler için Endpoint Security ve EDR, kullanıcı hesapları için MFA ve erişim politikaları gerekir. Bu katmanlar, yedekleme ve Incident Response planıyla birlikte ele alınmalıdır.
İnternet sınırındaki Firewall doğru yapılandırılmış olabilir; buna rağmen çalınmış bir kullanıcı hesabı, zararlı bir e-posta eki veya güvenlik açığı bulunan bir iç uygulama işletmeyi etkileyebilir. Bunun nedeni Firewall’un gereksiz olması değil, her kontrolün belirli bir trafik ve davranış alanını görmesidir.
Güvenlik tasarımında soru “hangi cihaz en güçlü?” ile sınırlı kalmamalıdır. Hangi riski nerede önlüyoruz, önleyemediğimizi nasıl fark ediyoruz ve olay olduğunda kim müdahale ediyor? Ağ geçidi, endpoint, kimlik, e-posta, uygulama ve yedekleme kontrolleri bu sorular üzerinden birlikte ele alınır.
1. Firewall’un koruduğu alanı doğru tanımlayın
Bir Firewall, üzerinden geçen trafiği tanımlanan politika ve desteklediği inceleme özelliklerine göre değerlendirir. Kaynak, hedef, port, uygulama veya kullanıcı bilgisi gibi unsurlar ürüne ve yapılandırmaya bağlı olarak kullanılabilir. Packet Filtering, Stateful Inspection, Application Control ve IPS (Intrusion Prevention System) farklı işlevlerdir. Ürünün desteklediği özellikler ve etkin politikalar, trafiğin nasıl inceleneceğini belirler. NIST’in Firewall politikası rehberi bu nedenle cihazla birlikte politika tasarımını da ele alır.
Ofisten doğrudan bir bulut hizmetine bağlanan yönetilmeyen cihazın davranışı ya da iki iç sunucu arasındaki trafik her zaman internet sınırındaki cihazdan geçmez. Trafiğin nerede sonlandığını ve hangi kontrol noktasından geçtiğini topoloji üzerinde göstermek gerekir. Koruma değerlendirmesi, satın alınan özellik listesinden önce gerçek trafik yoluyla başlar.
2. Network Segmentation ile Lateral Movement riskini sınırlayın
Kullanıcı bilgisayarları, sunucular, misafir ağı, yönetim arayüzleri ve üretim sistemleri aynı erişim alanındaysa ele geçirilen bir cihazdan diğer sistemlere geçiş kolaylaşabilir. Lateral Movement olarak adlandırılan bu yayılımı sınırlamak için Network Segmentation uygulanır. VLAN kullanmak mantıksal ayrım sağlar; fakat ağlar arasındaki yönlendirme her erişime izin veriyorsa güvenlik sınırı oluşmuş sayılmaz. Bölgeler arasındaki erişim kuralları da tanımlanmalıdır.
Örnek bir politika, kullanıcıların uygulama sunucusuna gereken servis üzerinden ulaşmasına izin verirken veritabanına doğrudan erişimini sınırlar. Yönetim işlemleri ayrı bir yönetim yolu üzerinden yürütülür. Uygulama sunucusundan veritabanına gereken erişim ayrıca tanımlanır. Bu tasarımın çalışabilmesi için mevcut bağımlılıklar öğrenilmeli; kurallar önce kontrollü biçimde test edilmelidir.
| Bölge | Temel erişim yaklaşımı | Kontrol noktası |
|---|---|---|
| Kullanıcı ağı | Gerekli iş uygulamalarına erişim | Endpoint, kimlik ve bölge geçişi |
| Sunucu ağı | Uygulama bağımlılığına göre izin | İç ağ kuralları ve sunucu izleme |
| Yönetim ağı | Yetkili yönetim noktalarıyla sınırlı erişim | Ayrıcalıklı hesap ve oturum kaydı |
| Misafir ağı | Kurum içi kaynaklardan ayrılmış erişim | Ağ ayrımı ve internet politikası |
Tablonun tamamı için yana kaydırabilirsiniz.
3. Endpoint Security, EDR ve MFA ile korumayı tamamlayın
Geçerli bir hesaptan yapılan oturum, ağ seviyesinde izin verilen bir bağlantı olarak görünebilir. Bu nedenle MFA (Multi-Factor Authentication), gereksiz ayrıcalıkların kaldırılması ve oturum davranışının incelenmesi gerekir. Kullanıcının cihazı ve hesabı farklı olaylardan etkilenebilir; erişim kararı bu iki durumu birlikte değerlendirmelidir.
NIST SP 800-207, bir kaynağın yalnız iç ağda bulunmasına dayanarak güven verilmemesini temel alır. Bu yaklaşım tek bir ürün satın almakla uygulanmış olmaz; kimlik, cihaz ve kaynak erişimi için politika gerektirir. Zero Trust mimarisi.
EDR, bilgisayar ve sunuculardan topladığı endpoint telemetry üzerinden process tree, dosya hareketleri, bağlantılar ve hesap kullanımı gibi verileri incelemeyi sağlar. Şüpheli davranışın kaynağını ve etkilenen cihazları araştırmak, desteklenen Response aksiyonlarını uygulamak için kullanılır. Ancak ajan kurulu olmayan veya desteklenmeyen cihazlar ayrı ele alınmalıdır. Bir lisansın varlığıyla bütün varlıkların görünür olması aynı şey değildir.
4. TLS Inspection kapsamını ve etkisini değerlendirin
TLS ile şifrelenen bir bağlantıda görülebilen bilgiler, kullanılan inceleme yöntemine göre değişir. İçeriğin çözümlenmediği bir bağlantıda güvenlik ürünü bütün uygulama içeriğini okuyamaz. Öte yandan TLS Inspection etkinleştirmek de tek başına bütün trafiğin çözüleceği anlamına gelmez; Certificate Pinning, uygulama uyumluluğu ve istisnalar devreye girebilir.
Bir tasarımda sertifika dağıtımı, kapsam dışında tutulacak uygulamalar, performans ve mahremiyet gereksinimleri birlikte değerlendirilir. Değişiklik pilot cihazlarda sınanır. Güvenlik özellikleri açıkken oluşan işlem yükü ölçülmeden yalnız katalogdaki ham trafik değeri üzerinden kapasite seçmek yanıltıcı olabilir. İşletmenin aynı anda kullandığı bağlantı ve uygulama profili önemlidir.
5. Firewall Rule Management, HA ve Failover
Bir kuralın neden açıldığı, sahibi ve gözden geçirme tarihi bilinmiyorsa yıllar içinde gereksiz erişimler birikir. Geçici destek erişimleri, artık kullanılmayan NAT kayıtları ve geniş kaynak aralıkları düzenli incelenmelidir. Değişiklik öncesi yapılandırma sürümü ile sonrasındaki doğrulama sonucu birlikte tutulur.
Firewall işletmenin bağlantı noktasıysa kendi arızası da iş sürekliliğini etkiler. HA (High Availability) tasarımında ikinci cihazın yanında bağlantılar, güç beslemesi, State Synchronization ve routing davranışı da kontrol edilir. Failover sırasında bütün oturumların korunacağı varsayılmamalıdır; kullanılan protokoller ve platformun yetenekleri test edilir. Koruma ve erişilebilirlik aynı mimarinin iki gereksinimidir.
Firewall Failover testi sonrasında ofisten ERP’ye giriş yapılabiliyor ama şube VPN’i yeniden bağlanmıyorsa test tamamlanmış sayılmaz. Şube, uzaktan kullanıcı ve dış entegrasyon gibi farklı erişim yolları kabul listesinde ayrı yer almalıdır.
6. Log Management ve Incident Response sürecini kurun
Logların merkezi bir sisteme gönderilmesi, analiz ve müdahalenin yapıldığı anlamına gelmez. Log Management için zaman senkronizasyonu, doğru parsing ve veri akışının takibi gerekir. SIEM üzerindeki Correlation ve Detection Rule’lar, farklı kaynaklardaki olayları birlikte değerlendirmeyi destekler. Bir hesabın beklenmeyen yerden giriş yapmasıyla aynı cihazdaki şüpheli davranışın ilişkilendirilmesi, ayrı konsollarda görülen iki sinyalden daha açıklayıcı olabilir.
Olay oluştuğunda kimin inceleme yapacağı, hesabın veya cihazın hangi koşulda sınırlandırılacağı ve iş birimine nasıl haber verileceği önceden belirlenir. NIST’in olay müdahalesi rehberi, hazırlık ile tespit ve yanıt işlerinin risk yönetimi içinde yürütülmesini ele alır. Teknik ürünlerin çıktısı bu operasyon düzenine bağlanmalıdır.
Son değerlendirmede Firewall, Endpoint Security / EDR, MFA, Email Security, uygulama güvenliği, yedekleme ve Incident Response için kapsamı ayrı ayrı değerlendirin. Eksik bir katmanı tamamlamak, aynı katmana bir ürün daha eklemekten daha yararlı olabilir. İhtiyaç, ürün sayısını artırmak değil; kritik iş süreçleri boyunca koruma, görünürlük ve müdahale boşluklarını azaltmaktır.
Sık sorulan sorular
Firewall varsa antivirüs veya EDR gereksiz mi?
Hayır. Firewall, üzerinden geçen ağ trafiğine güvenlik kurallarını uygular. Antivirüs ve EDR ise bilgisayar ve sunucuların üzerindeki tehditlere odaklanır. EDR (Endpoint Detection and Response), şüpheli davranışları incelemeyi ve ürüne bağlı olarak cihazı izole etme veya zararlı process’i durdurma gibi müdahaleleri destekler. Firewall ile EDR birbirini tamamlar; biri diğerinin yerini tutmaz.
Daha fazla ürün daha fazla güvenlik demek mi?
Tek başına ürün sayısı yeterli ölçüt değildir. Yapılandırma, kapsam, takip ve müdahale sorumluluğu önemlidir.